Privacidad de datos
Por Gastón
Ley 21.719: qué revisar en tu sitio web o plataforma digital
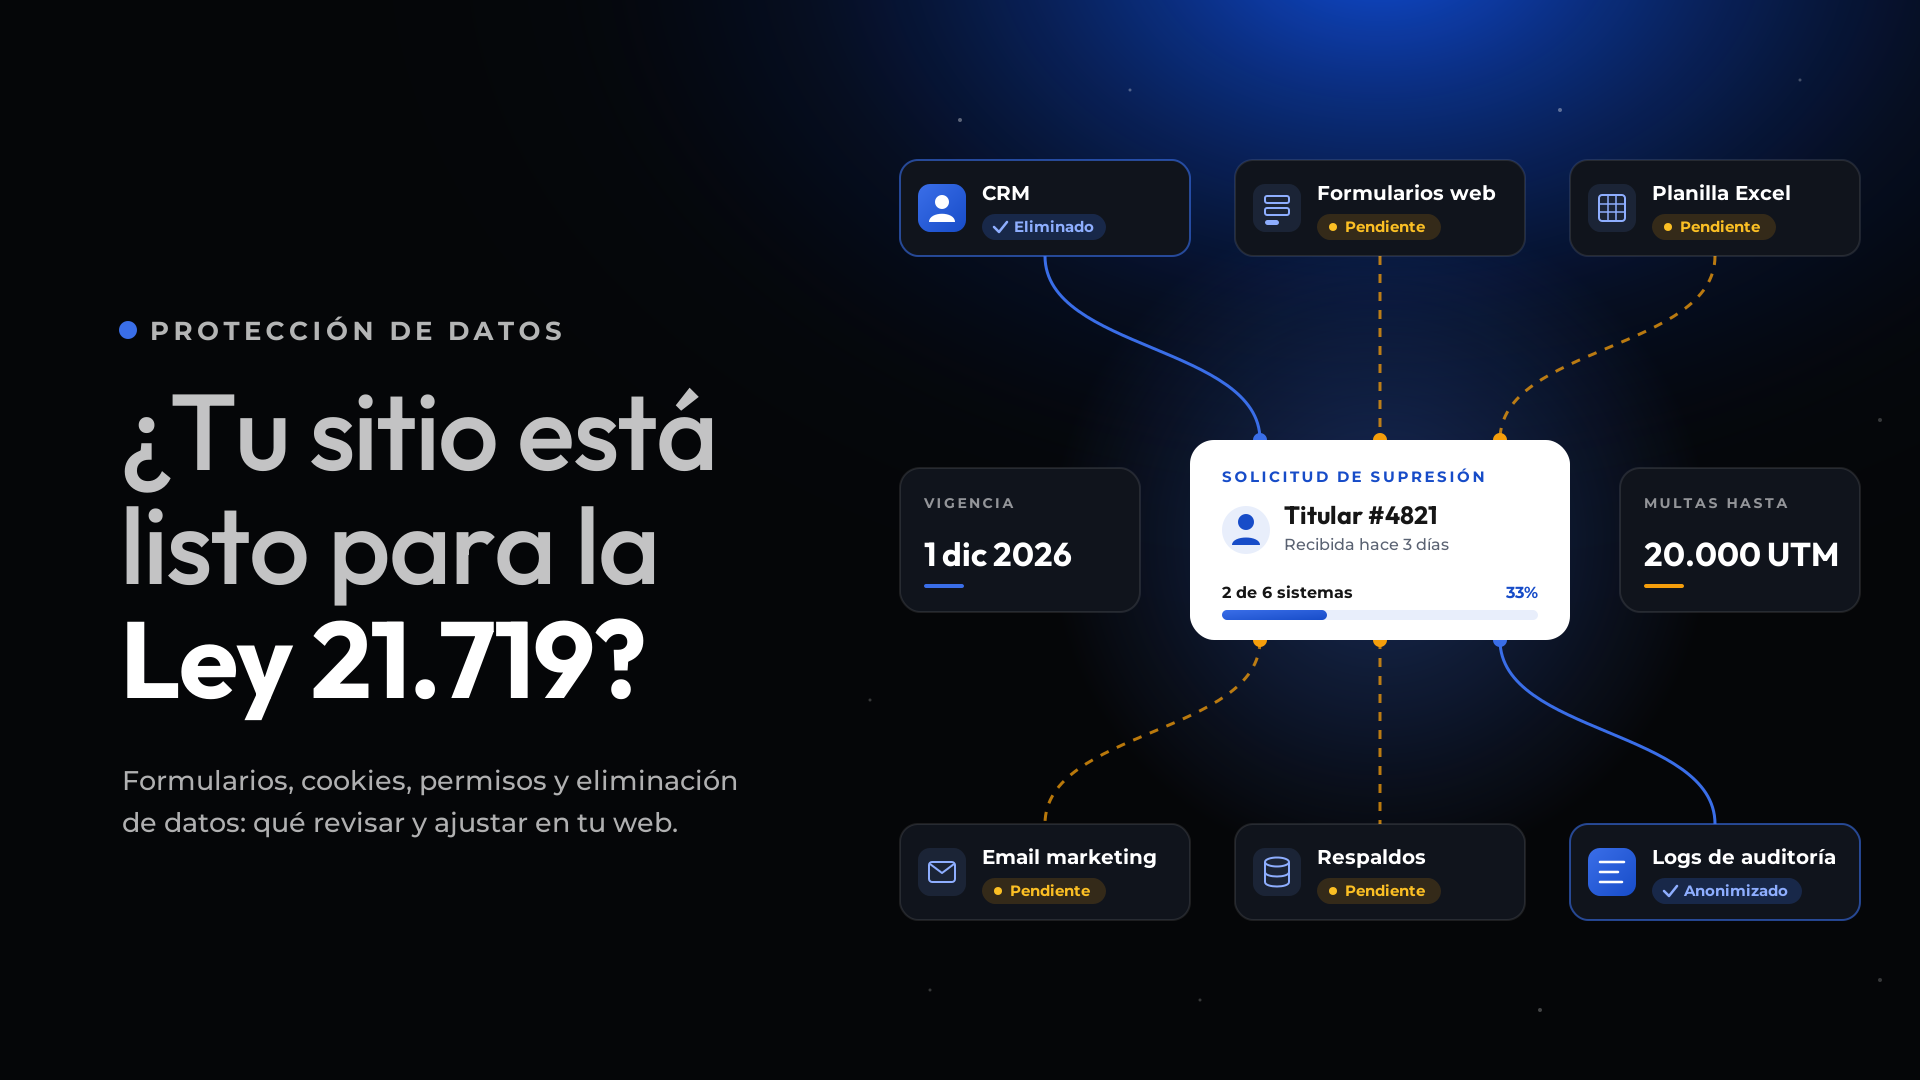
Si una persona solicita eliminar sus datos personales, ¿tu empresa sabe en cuántos sistemas está almacenada su información?
Puede que el equipo comercial los elimine del CRM, pero sigan guardados en los formularios de WordPress, en una planilla Excel compartida o en una herramienta de email marketing.
Este es uno de los escenarios que las empresas deberán considerar con la Ley 21.719 de Protección de Datos Personales en Chile, cuya entrada en vigencia está establecida para el 1 de diciembre de 2026.
La normativa modifica la Ley 19.628, fortalece los derechos de las personas sobre su información y establece nuevas obligaciones para las organizaciones que tratan datos personales.
También contempla multas que pueden alcanzar las 20.000 UTM en las infracciones gravísimas. Aunque existe un proyecto de ley para postergar su entrada en vigencia, este continúa en tramitación. Biblioteca del Congreso Chile
Para muchas empresas, el trabajo comenzará por revisar cómo funcionan sus sistemas actuales, qué datos almacenan y qué ajustes necesitan implementar.
Esto afecta tanto a sitios corporativos y tiendas online como a plataformas web desarrolladas a medida.
Un sitio WordPress que presenta los servicios de una empresa y recibe formularios de contacto tiene un alcance distinto al de una plataforma que administra cientos de usuarios.
Por ejemplo, muchos sitios corporativos ni siquiera permiten registrar usuarios públicos o publicar comentarios. Eso reduce considerablemente la cantidad de datos personales que administran y, por lo tanto, la complejidad de su implementación.
Sin embargo, siguen existiendo varios aspectos que requieren atención.
Los formularios deben informar para qué se utilizarán los datos y solicitar únicamente la información necesaria.
Si alguien solicita una cotización, sus datos pueden tratarse sobre una base legal relacionada con esa solicitud. Pero si además queremos utilizarlos para campañas comerciales, corresponde evaluar una base legal específica para esa finalidad adicional.
También debemos revisar las herramientas de seguimiento.
Google Analytics, Meta Pixel, Hotjar y otras soluciones pueden recopilar información de los visitantes. Cuando el tratamiento requiere consentimiento, los scripts correspondientes deben respetar esa decisión.
Aquí es importante revisar la configuración de Google Tag Manager y, cuando corresponda, implementar mecanismos como Google Consent Mode v2.
El banner de cookies es solamente la parte visible de esta implementación. Hay que comprobar técnicamente que las herramientas respeten las preferencias seleccionadas.
También conviene tener presente que, si una empresa ofrece servicios a personas en la Unión Europea o monitorea su comportamiento allí, podría estar sujeta al GDPR europeo, dependiendo de las circunstancias.
Este es un aspecto que merece especial atención.
Mantener WordPress, sus plugins, temas y componentes actualizados permite corregir vulnerabilidades conocidas y reducir riesgos de seguridad.
Actualizar exige revisar compatibilidades, respaldos y pruebas posteriores. Además, recomendamos mantener un registro de las actualizaciones y tareas de mantenimiento realizadas.
Esto permite contar con evidencia de las medidas aplicadas y ayuda a demostrar que existe un proceso de seguridad, aunque la ley no exige un formato específico de registro de actualizaciones de WordPress.
También conviene revisar los accesos administrativos, implementar doble factor de autenticación, monitorear posibles vulnerabilidades y comprobar periódicamente los respaldos.
La Ley 21.719 exige medidas de seguridad adecuadas al riesgo y que el responsable pueda acreditar su funcionamiento. Por eso, tener un sitio actualizado y contar con evidencia de su mantenimiento son aspectos que deberían formar parte del trabajo preventivo de la empresa.
Si quieres profundizar en este punto, tenemos un checklist de mantenimiento web con 20 aspectos que recomendamos revisar.
La política de privacidad debe reflejar cómo funciona realmente el sitio: qué datos recopila, para qué los utiliza, con quién los comparte y cuánto tiempo se conservan.
También hay que identificar los proveedores que participan en el tratamiento.
Por ejemplo, una empresa puede trabajar con un proveedor de hosting, una agencia encargada del mantenimiento, un CRM y diferentes herramientas comerciales.
Cuando estos proveedores tratan datos personales por cuenta de la empresa, corresponde revisar las obligaciones contractuales aplicables y formalizar los encargos de tratamiento mediante los contratos o anexos necesarios.
Estos documentos deben establecer responsabilidades, condiciones de seguridad, confidencialidad y procedimientos ante incidentes, según corresponda.
Además de firmar los contratos, hay que verificar que se cumplan.
En plataformas que administran estudiantes, trabajadores, clientes, documentos o procesos internos, el diagnóstico suele ser más amplio.
Aquí hay funcionalidades que pueden necesitar modificaciones importantes.
Roles y permisos de acceso. Verificar que el usuario tenga sesión iniciada no es suficiente. Cada operación y endpoint de una API debe validar si ese usuario tiene autorización para consultar o modificar los datos solicitados.
Por ejemplo, un operador, un supervisor y un administrador pueden necesitar distintos niveles de acceso, incluso dentro del mismo módulo.
Eliminación y anonimización de datos. Cuando una persona ejerce su derecho de supresión, hay que identificar todos los lugares donde existe su información.
La base de datos principal es solo una parte. También pueden existir registros en archivos PDF, exportaciones Excel, carpetas compartidas, CRM y otros sistemas conectados.
En algunas plataformas, eliminar físicamente un usuario puede afectar relaciones entre tablas o información histórica que todavía necesita conservarse.
Dependiendo de la finalidad y las obligaciones de conservación, una alternativa técnica puede ser anonimizar los datos personales y mantener únicamente la información estadística necesaria.
Por ejemplo, conservar el número total de evaluaciones realizadas, sin que sea posible identificar a las personas que participaron.
También puede utilizarse un mecanismo de soft delete para controlar el estado de eliminación, pero hay que tener cuidado: marcar un registro como eliminado no equivale a anonimizarlo. Si la persona sigue siendo identificable, esos datos continúan siendo personales.
Cuando corresponde mantener trazabilidad, el sistema puede registrar quién ejecutó una operación, cuándo y desde qué origen, aplicando controles de acceso y plazos de conservación adecuados a esos registros.
Sesiones activas. Si una cuenta se elimina o bloquea, es importante invalidar sus sesiones y credenciales de acceso vigentes. De lo contrario, un usuario podría mantener acceso a determinadas funcionalidades aunque su cuenta ya no esté habilitada.
APIs, respaldos y archivos. También es necesario revisar qué datos comparten las integraciones, quién puede descargar archivos y cómo se protegen los respaldos y ambientes de prueba.
Son detalles técnicos que deben evaluarse según el funcionamiento de cada plataforma.
La normativa también establece obligaciones frente a vulneraciones de seguridad.
Según el artículo 14 sexies, cuando ocurre una vulneración que representa un riesgo razonable para los derechos y libertades de las personas, el responsable debe reportarla a la Agencia de Protección de Datos Personales por los medios más expeditos posibles y sin dilaciones indebidas.
La ley no establece un plazo general de 72 horas para esta notificación.
Además, cuando las vulneraciones afectan determinadas categorías de información, como datos sensibles, de menores de 14 años o relativos a obligaciones económicas, financieras, bancarias o comerciales, también corresponde comunicarlo a los titulares afectados. Biblioteca del Congreso Chile
Por eso es importante que la empresa tenga un procedimiento definido para detectar incidentes, evaluar sus consecuencias, contenerlos y realizar las comunicaciones que correspondan.
Si el incidente lo descubre el proveedor tecnológico, debe existir un mecanismo para informar oportunamente a la empresa responsable.
Esto también debería quedar contemplado en los contratos.
La empresa que determina las finalidades y los medios del tratamiento de los datos personales normalmente actúa como responsable del tratamiento.
Los proveedores tecnológicos pueden actuar como mandatarios o encargados cuando procesan información por cuenta del cliente.
En la práctica, la implementación requiere coordinación.
La empresa, junto con su asesoría legal, debe definir las finalidades del tratamiento, las bases legales, los plazos de conservación y las políticas correspondientes.
El equipo técnico puede evaluar cómo funciona el sitio o plataforma, detectar brechas e implementar los ajustes necesarios.
La ley también contempla la figura del delegado de protección de datos. Su designación forma parte del modelo de prevención de infracciones que las organizaciones pueden adoptar voluntariamente; no es una obligación general para todas las empresas.
En Fixu recomendamos comenzar con un diagnóstico técnico y funcional del sitio o plataforma.
La primera tarea es identificar qué datos personales se recopilan, dónde se almacenan, quién tiene acceso y qué proveedores participan.
Después viene la evaluación de los mecanismos existentes: formularios, consentimiento, seguridad, permisos, integraciones, conservación de datos y capacidad para responder solicitudes de los usuarios.
Con esa información se puede preparar un plan de implementación, priorizando los riesgos y separando las responsabilidades del negocio, legales y técnicas.
Algunos ajustes pueden resolverse mediante configuraciones de WordPress o de las herramientas utilizadas. Otros requerirán modificaciones de código o nuevas funcionalidades, especialmente en plataformas desarrolladas a medida.
También es recomendable incorporar estas revisiones a los procesos de mantenimiento, porque los sistemas siguen cambiando después de su lanzamiento.
Nuestra recomendación es comenzar con un diagnóstico antes de instalar herramientas o desarrollar nuevas funcionalidades. Así podrás identificar qué necesita ajustes, qué aspectos ya están resueltos y quién debe hacerse cargo de cada tarea.
En Fixu podemos apoyar a las empresas en esa evaluación e implementación técnica, trabajando en conjunto con sus equipos y asesores legales.
Este artículo tiene un propósito informativo y técnico. No reemplaza una evaluación legal de las obligaciones aplicables a cada organización.
Fuente oficial: Ley 21.719 — Biblioteca del Congreso Nacional de Chile.